Sécurité et données
Vos données et les limites de HarBlue.
HarBlue sert au pilotage cyber de votre équipe. Voici quelles informations l'outil traite, ce qui reste sous votre contrôle et les limites de son rôle.
1 sur 4
HarBlue ne se connecte pas à votre système d'information
Aucun connecteur, aucune API Microsoft ou Google, aucun agent, aucune collecte automatique.
Le produit ne lit rien dans votre infrastructure. Les guides indiquent les vérifications à réaliser dans vos outils ; votre équipe les effectue avec ses propres droits puis enregistre le résultat dans HarBlue.
Comment le vérifier
Vous ne nous accordez aucune autorisation, aucun consentement d'application, aucun compte de service. Il n'y a rien à révoquer parce qu'il n'y a rien à accorder.
2 sur 4
HarBlue ne détient pas votre sécurité
Nous ne réalisons pas les mesures, nous ne les validons pas, et nous n'attestons de rien.
HarBlue enregistre les étapes terminées, les contrôles et les dépôts. Il ne lit pas vos pièces, ne les approuve pas et ne certifie pas vos déclarations. Votre organisation reste responsable des informations saisies.
Comment le vérifier
Les résultats de contrôle sont saisis par votre équipe. HarBlue n’ajoute aucun statut de validation aux pièces déposées.
3 sur 4
HarBlue n'enferme pas vos données
Vos déclarations, vos contrôles et vos dépôts peuvent être exportés à tout moment.
L’export JSON contient les déclarations, les étapes terminées, les blocages, les contrôles datés et l’enregistrement de chaque dépôt. Les fichiers se téléchargent séparément depuis l’espace Preuves. L’export reste disponible quelle que soit l’offre.
Comment le vérifier
Tant que votre compte a accès à l'organisation, l'export est disponible dans les paramètres et les fichiers restent téléchargeables depuis l'espace Preuves.
4 sur 4
HarBlue peut disparaître sans rien casser
Ce que vous avez mis en place tient sans nous : ce sont vos protections, dans vos outils.
Le MFA reste activé, la sauvegarde continue de tourner, l'EDR reste déployé. HarBlue n'est pas dans le chemin : il n'exécute rien, n'héberge rien de votre production, ne s'interpose entre aucun de vos systèmes. Si nous cessions d'exister demain, vous perdriez HarBlue et l'historique que vous n'auriez pas exporté - pas une protection.
Comment le vérifier
Les procédures sont publiées. Celle d'une mesure entière est lisible sans compte, et la méthode complète l'est aussi.
Les actions restent attribuées et datées
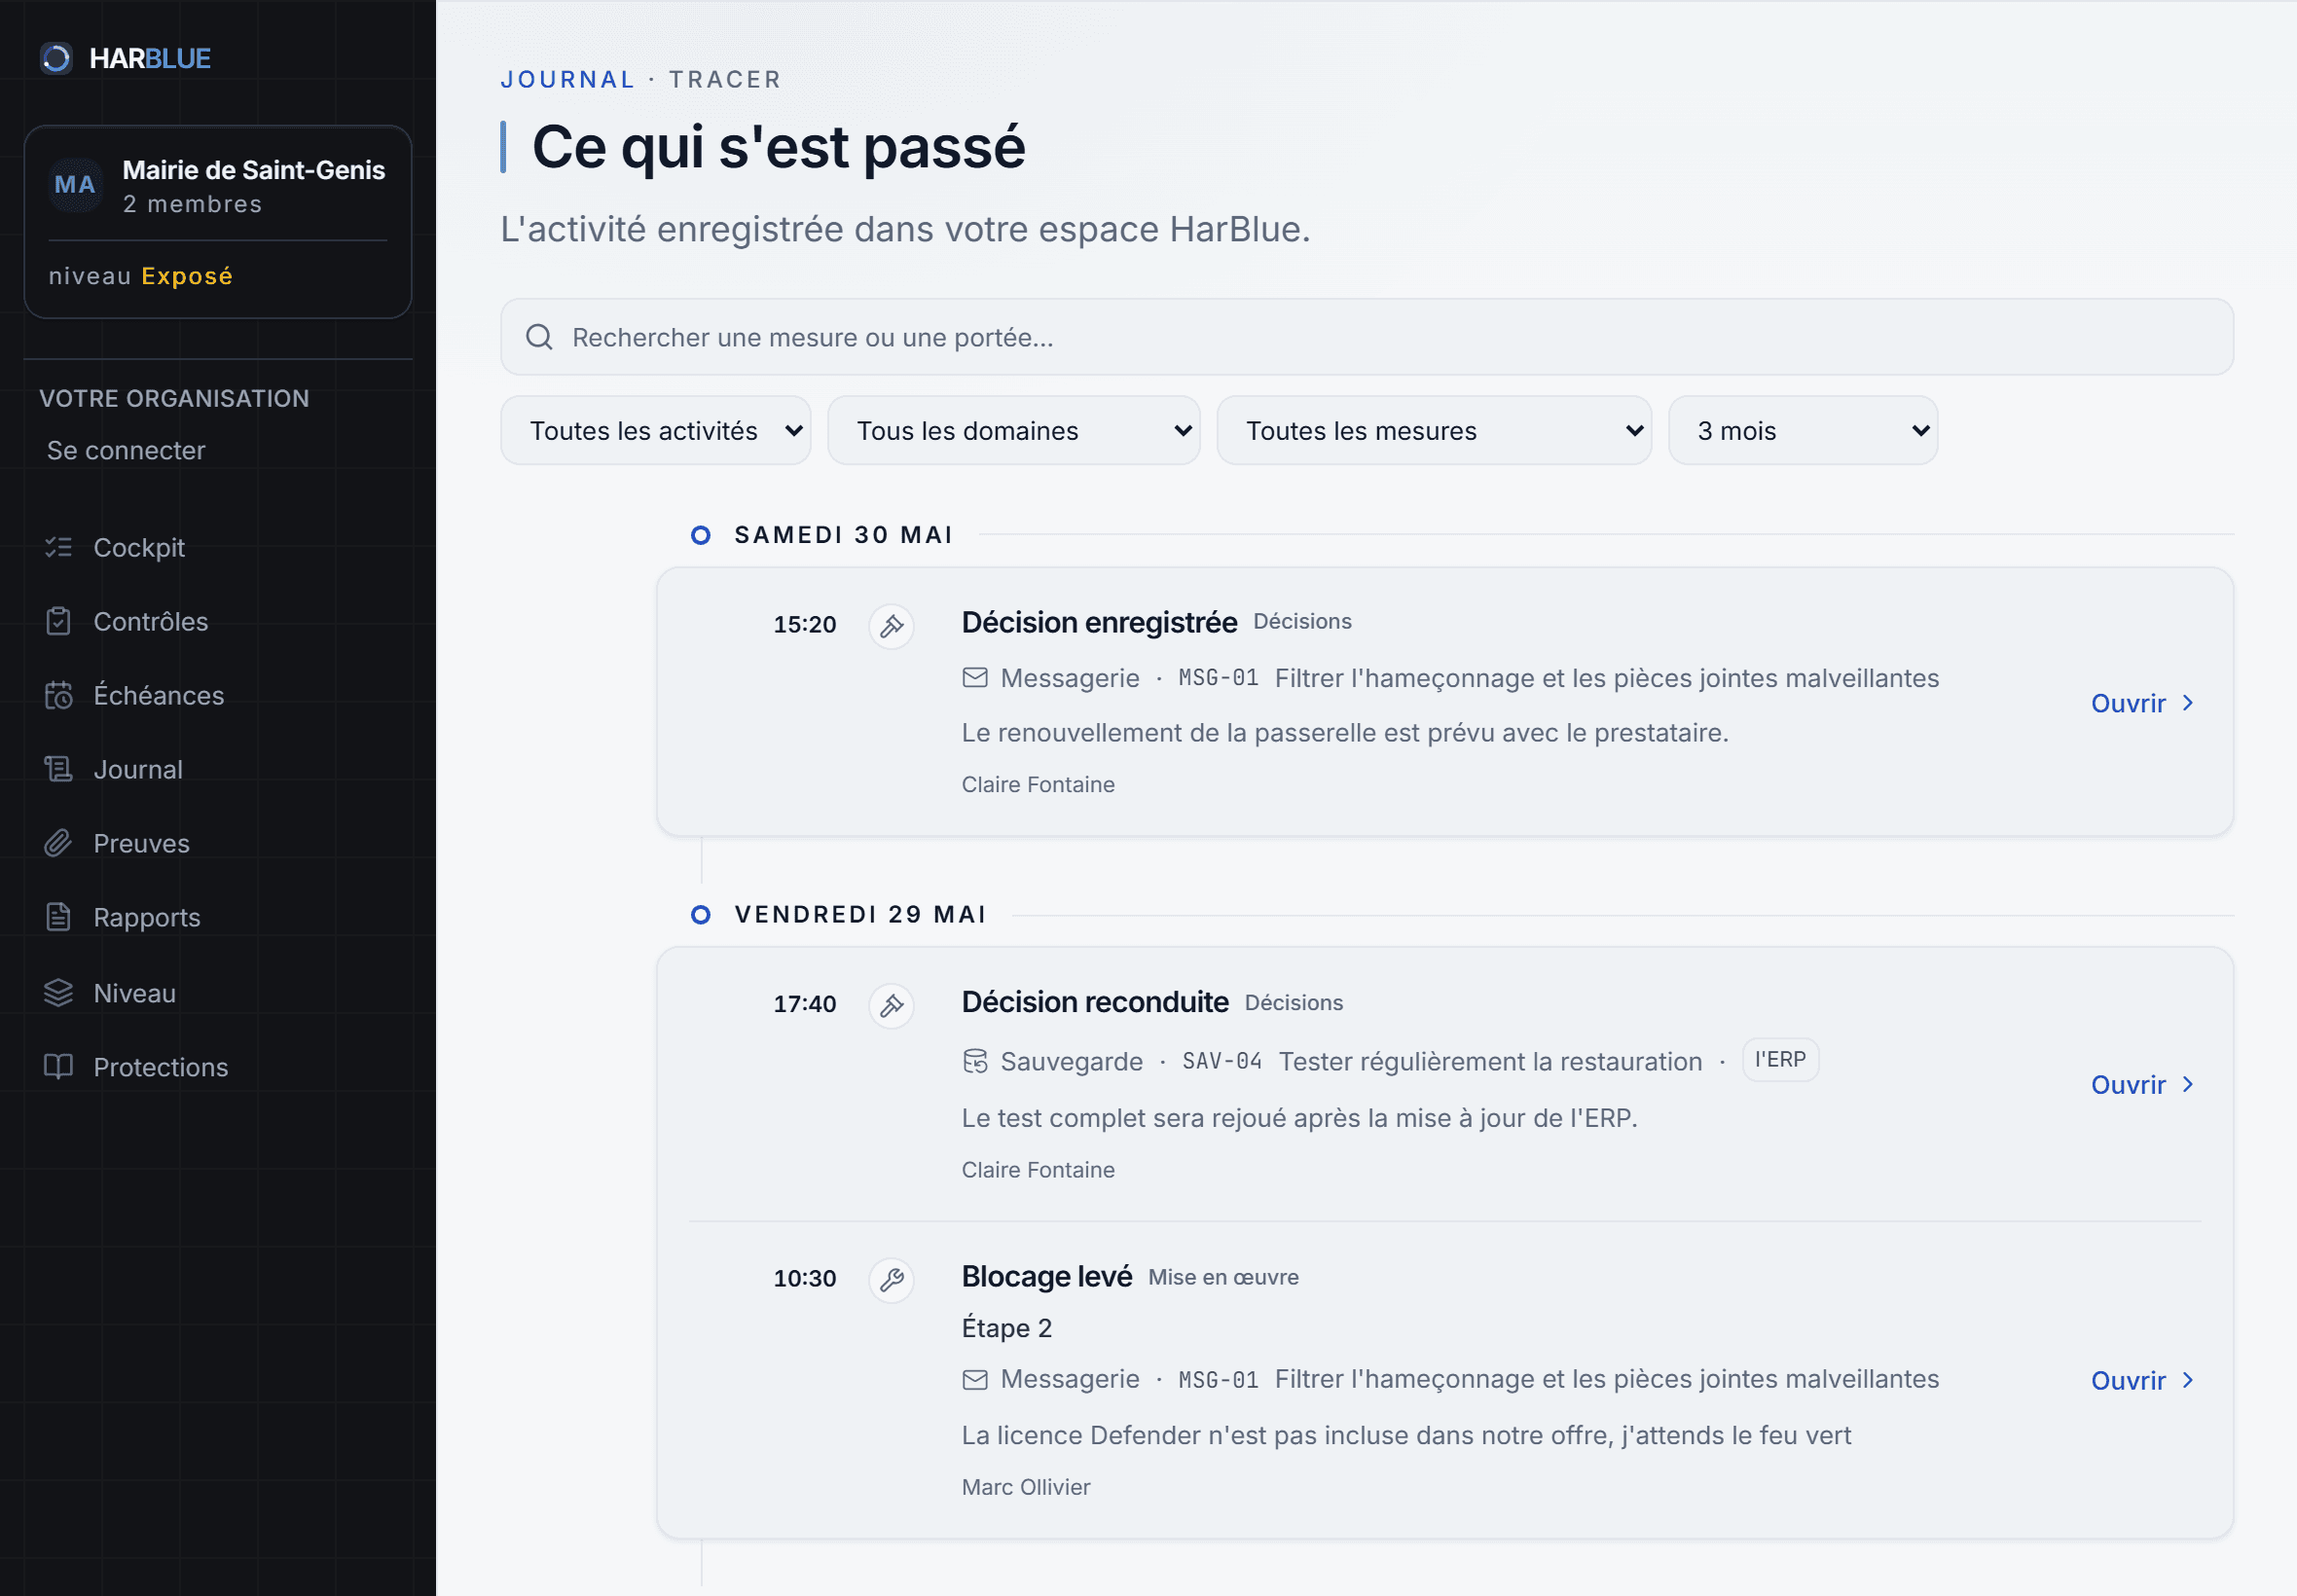
Le Journal rassemble les étapes, contrôles, dépôts et décisions enregistrés, avec leur date et leur auteur lorsqu’il est disponible.
Protection et hébergement des données
Voici les protections appliquées aux données traitées par HarBlue.
- Services d'hébergement identifiés
- HarBlue utilise Supabase pour la base et les fichiers, et Vercel pour l'application. Les lieux de traitement et les transferts applicables sont décrits dans la politique de confidentialité.
- Échanges chiffrés et fichiers privés
- Les échanges utilisent HTTPS. Les pièces sont stockées dans un espace privé et ouvertes au moyen de liens signés de courte durée.
- Cloisonnement au niveau de la base
- Chaque organisation est isolée par des règles de sécurité au niveau des lignes. Un utilisateur ne peut techniquement pas atteindre les données d'une autre organisation, quel que soit son rôle.
- Clés d'administration côté serveur
- La clé d'administration Supabase reste côté serveur. Elle n'est ni intégrée au navigateur ni exposée comme variable publique.
- Services tiers documentés
- La politique de confidentialité distingue les services indispensables et les services optionnels d'analyse, d'erreur et d'e-mail.
Une vulnérabilité, une question ?
Écrivez directement à support@harblue.com. Nous accusons réception de tout signalement de sécurité dans les meilleurs délais. Les informations sur les traitements figurent dans notre document sur le traitement des données.